Kontrola nagłówków HTTP w przeglądarce dla programistów i testerów
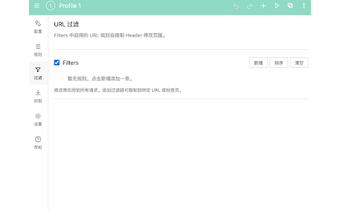
HeaderProxy - Zasady nagłówków HTTP, z headerproxy.com, to rozszerzenie Chrome, które daje programistom internetowym i badaczom bezpieczeństwa precyzyjną kontrolę nad nagłówkami HTTP podczas rozwoju. Przechwytuje i modyfikuje nagłówki żądań i odpowiedzi w locie, dzięki czemu zespoły mogą symulować środowiska przeglądarki, omijać CORS, testować nagłówki bezpieczeństwa i debugować API bez zmiany kodu serwera. Aplikacja wykorzystuje zarządzanie oparte na regułach i obsługuje zakresy z użyciem symboli wieloznacznych i wyrażeń regularnych, co czyni ją odpowiednią dla programistów, inżynierów QA i profesjonalistów ds. bezpieczeństwa, którzy preferują przepływ pracy z proxy w przeglądarce.
Jakie zadania rozwojowe upraszcza HeaderProxy?
HeaderProxy działa jako lokalny proxy wewnątrz przeglądarki i wspiera zarówno edycję nagłówków żądań wychodzących, jak i odpowiedzi przychodzących, co czyni go praktycznym do zadań takich jak obejścia CORS, debugowanie API i testowanie nagłówków bezpieczeństwa. Jego podwójne wsparcie dla żądań/odpowiedzi pozwala programistom symulować różne środowiska klienckie i obserwować zachowanie serwera bez zmiany kodu serwera, dzięki czemu powszechne iteracje debugowania pozostają w środowisku deweloperskim.
Jak się zachowuje podczas aktywnych sesji debugowania?
Rozszerzenie prezentuje lekką interfejs zaprojektowany do szybkich sesji debugowania i używa modelu lokalnego, który stosuje zasady w warstwie sieciowej przeglądarki. Ponieważ zasady działają w przeglądarce, a nie kierują ruchu przez zewnętrzną usługę, HeaderProxy wspiera krótkie, iteracyjne przepływy pracy z minimalnymi zewnętrznymi podróżami, co pasuje do testów ad hoc i szybkich eksperymentów z nagłówkami podczas rozwoju strony.
Jak elastyczny i precyzyjny jest jego system reguł?
Zarządzanie regułami koncentruje się na dokładności i kontroli. Aplikacja oferuje:
- dopasowanie URL z użyciem symboli wieloznacznych i wyrażeń regularnych dla precyzyjnego celowania,
- ograniczenia według metody HTTP (GET, POST, itd.),
- przełączniki dla każdej reguły, aby włączać lub wyłączać reguły bez usuwania,
- import/eksport konfiguracji reguł jako JSON do ponownego użycia.
Ta kombinacja wspiera złożone dopasowanie i powtarzalne ustawienia testowe dla scenariuszy skryptowych i uruchomień QA.
Kto integruje HeaderProxy w swoje narzędzia i gdzie to pasuje?
HeaderProxy kieruje się do programistów webowych, inżynierów QA i specjalistów ds. bezpieczeństwa, którzy pracują w przeglądarkach desktopowych opartych na Chromium. Jest dostępny dla Chrome i innych przeglądarek Chromium, takich jak Edge, Brave i Opera, więc zespoły, które standaryzują na tej rodzinie, mogą dodać go do przepływów pracy w przeglądarkach. Rozszerzenie utrzymuje konfiguracje lokalnie w profilu przeglądarki, co odpowiada programistom, którzy preferują narzędzia w przeglądarce zamiast proxy na poziomie systemu.
Najlepsze do debugowania skoncentrowanego na przeglądarce, nie do przechwytywania pakietów na poziomie systemu
HeaderProxy to praktyczny wybór dla programistów i testerów, którzy preferują szybkie, zawarte w przeglądarce testowanie nagłówków i lokalne zarządzanie regułami. Wymienia głębokość pełnych, systemowych zestawów proxy na kompaktowy przepływ pracy w przeglądarce; zespoły, które wymagają przechwytywania na poziomie pakietów, routingu w całej sieci lub analizy poza pasmem, powinny połączyć go z dedykowanym narzędziem lub urządzeniem proxy.